







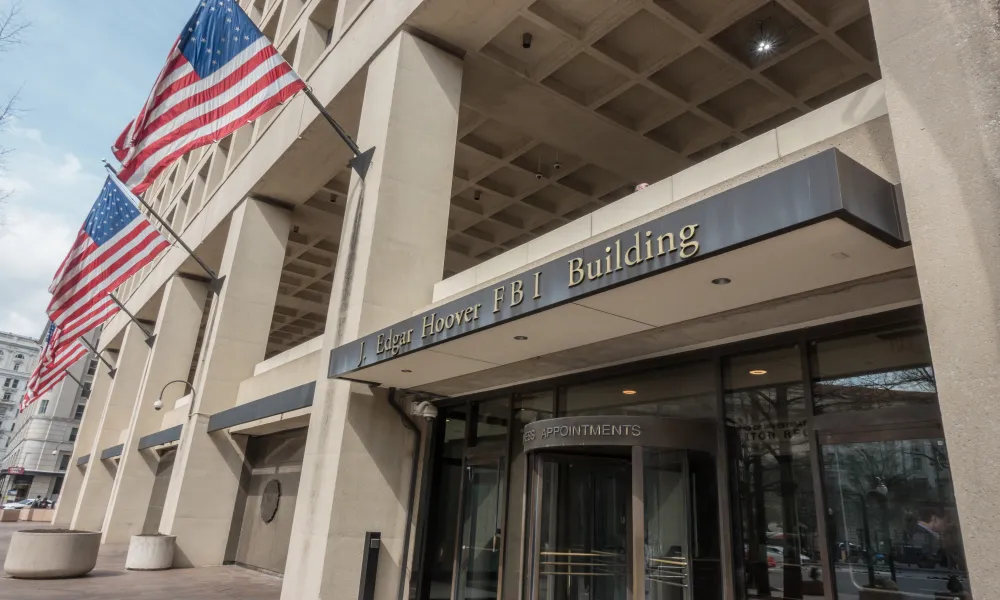
Νέα παραβίαση της εθνικής βάσης δεδομένων ποινικών πληροφοριών των ΗΠΑ, η οποία λειτουργεί ως σύνδεσμος μεταξύ ομοσπονδιακών, πολιτειακών και τοπικών υπηρεσιών επιβολής του νόμου, διερευνά το Ομοσπονδιακό Γραφείο Ερευνών (FBI), σύμφωνα με το CNN, που επικαλείται δύο πρόσωπα με γνώση της έρευνας.
Η παραβίαση αφορά το Εθνικό Κέντρο Πληροφοριών για το Έγκλημα (NCIC) και αποτελεί τη δεύτερη κυβερνοεπίθεση που δέχεται το FBI μέσα σε λίγους μήνες.
Η βάση δεδομένων του NCIC αξιοποιείται από τις διωκτικές αρχές σε ολόκληρη τη χώρα για την ανταλλαγή στοιχείων που αφορούν, μεταξύ άλλων, εντάλματα σύλληψης και ελέγχους ποινικού μητρώου.
Οι ShinyHunters είχαν στοχοποιήσει το FBI τον Σεπτέμβριο
Η αποκάλυψη του νέου περιστατικού έρχεται σε μια περίοδο κατά την οποία η κυβέρνηση Τραμπ επιχειρεί να καθησυχάσει τις ανησυχίες για το επίπεδο κυβερνοασφάλειας στις Ηνωμένες Πολιτείες, μετά από σειρά περιστατικών που επηρέασαν χρηματοπιστωτικά ιδρύματα, την Εθνική Υπηρεσία Ασφαλείας (NSA) και το σύστημα ελέγχου εναέριας κυκλοφορίας της FAA.
Τον Σεπτέμβριο, ομάδα χάκερς με την ονομασία ShinyHunters απέκτησε πρόσβαση σε ευαίσθητα προσωπικά δεδομένα εργαζομένων μέσω ιστοσελίδας εύρεσης εργασίας του FBI. Για την υπόθεση συνελήφθη Καναδός ερευνητής και συγγραφέας που δραστηριοποιείται στον χώρο της κυβερνοασφάλειας.
Είχε προηγηθεί ακόμη μία σοβαρή παραβίαση το 2023, όταν χάκερς διείσδυσαν σε πληροφοριακό σύστημα του γραφείου του FBI στη Νέα Υόρκη, το οποίο χρησιμοποιούνταν σε έρευνες για τη σεξουαλική εκμετάλλευση παιδιών. Μεταξύ άλλων, παραβιάστηκε σύστημα αποθήκευσης εικόνων που σχετίζονταν με την έρευνα για τον Τζέφρι Έπσταϊν, όπως είχε μεταδώσει τότε το CNN.
Πατέλ: «Παραμένουμε ένα βήμα μπροστά»
Την Πέμπτη, την ώρα που οι αρμόδιοι είχαν ήδη ενημερωθεί για το νέο περιστατικό κυβερνοεπίθεσης, σύμφωνα με το CNN, ο διευθυντής του FBI Κας Πατέλ εμφανίστηκε στο Fox News, υπογραμμίζοντας το έργο της υπηρεσίας στον τομέα της κυβερνοασφάλειας.
Ο Πατέλ αναφέρθηκε στην επιχείρηση «Winter Shield» («Χειμερινή Ασπίδα»), η οποία είχε ολοκληρωθεί πριν από αρκετούς μήνες και είχε στόχο να ενθαρρύνει εταιρείες να προχωρήσουν σε αναβαθμίσεις των συστημάτων τους ώστε να αποτρέπεται η πρόσβαση χάκερς σε ευαίσθητα δεδομένα. Παρουσίασε την πρωτοβουλία ως μέρος των προσπαθειών της κυβέρνησης Τραμπ για ενίσχυση κρίσιμων υποδομών και βασικών πληροφοριακών συστημάτων.
«Άλλες διοικήσεις θα μπορούσαν να είχαν προχωρήσει σε αυτές τις αναβαθμίσεις, αλλά δεν το έκαναν», ανέφερε, προσθέτοντας ότι «παραμένουμε ένα βήμα μπροστά από τις εξελίξεις και καλύπτουμε το χαμένο έδαφος».
NBC News: Παραβιάστηκε βάση δεδομένων του Υπουργείου Γεωργίας
Παράλληλα, σύμφωνα με δημοσίευμα του NBC News, χάκερς παραβίασαν αυτή την εβδομάδα τη βάση δεδομένων πληρωμών που χρησιμοποιεί το Υπουργείο Γεωργίας των ΗΠΑ (USDA) για την καταβολή ενισχύσεων προς τους αγρότες.
Όπως σημειώνεται στο δημοσίευμα, αξιωματούχοι προειδοποίησαν ότι το παραβιασμένο σύστημα ενδέχεται να αποτελέσει σημείο εισόδου σε πιο ευαίσθητα δεδομένα, μεταξύ των οποίων πληροφορίες για την ασφάλεια τροφίμων και έρευνες που αφορούν ασθένειες οι οποίες μεταδίδονται από ζώα.
Απομακρύνθηκε ο διευθυντής κυβερνοασφάλειας του Λευκού Οίκου
Την Πέμπτη, ο πρόεδρος Ντόναλντ Τραμπ ενέκρινε επίσης την απομάκρυνση του διευθυντή κυβερνοασφάλειας του Λευκού Οίκου, Σον Κέρνκρος, κρίνοντας ότι δεν διέθετε τα απαραίτητα προσόντα για τη θέση.
Η αναδιάρθρωση παρουσιάστηκε από την κυβέρνηση ως κίνηση ενίσχυσης της ομάδας κυβερνοασφάλειας, η οποία συνεργάζεται με τον διευθυντή εθνικών πληροφοριών (DNI) Τζέι Κλέιτον και τον σύμβουλο εθνικής ασφάλειας και υπουργό Εξωτερικών Μάρκο Ρούμπιο.
Σε μεταβατική βάση, τη θέση αναμένεται να αναλάβει η Κίρστεν Ντέιβις, επικεφαλής πληροφορικής (Chief Information Officer) του Υπουργείου Πολέμου.


